テストにお悩みの方へ
😢開発リソースが足りない...
😢リリース直前だけどテストの余裕がない
😢開発コストを抑えたい
上記のようなお悩みに対して、テスト代行サービスを運営しています。まずは無料お問い合わせください。

😢開発リソースが足りない...
😢リリース直前だけどテストの余裕がない
😢開発コストを抑えたい
上記のようなお悩みに対して、テスト代行サービスを運営しています。まずは無料お問い合わせください。
AIが攻撃に使われ始めた、というニュースが続いています。2026年9月、セキュリティ企業Gambit Securityは、金銭目的の攻撃者がオープンソースのAIエージェントを組み合わせてECサイトを狙った事例を報告しました。ほぼ同じ時期に、国内でも通販や物流などのサービスで不正アクセスが相次いで公表されています。
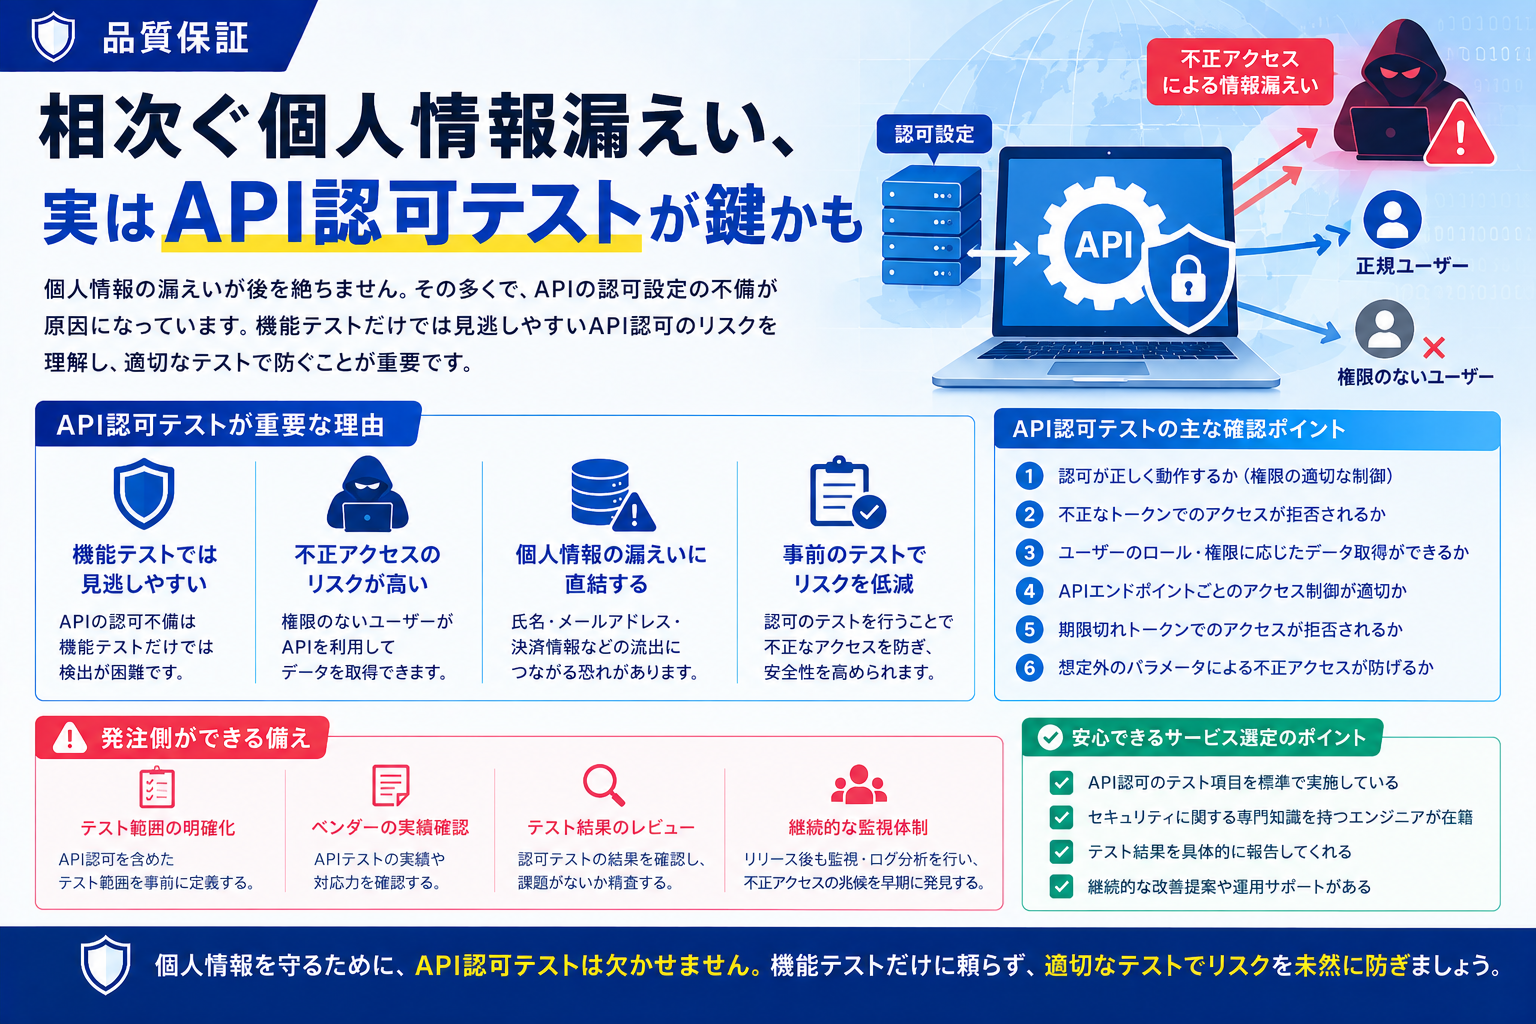
こうした報道を見ると「高度な攻撃だから自社には関係ない」と感じるかもしれません。けれど、実際に突かれているのは、もっと地味な場所である可能性が高いと考えられます。その代表がAPI認可の不備——ログインした利用者が、本来見えてはいけない他人のデータにアクセスできてしまう、という穴です。
この記事では、Webアプリ・スマホアプリを発注する側の担当者・決裁者に向けて、いま何が起きているのか、なぜ機能テストだけでは防げないのか、そして発注側が今日からできるAPI認可テストの備えを整理します。攻撃の手口そのものではなく、「どんな不備があり、何を確認すべきか」に絞ってお伝えします。
Gambit Securityの報告(2026年9月)によると、金銭目的の攻撃者が、公開されているAIエージェント3種を役割分担させてECサイトを攻撃しました。1つが脆弱性(ぜいじゃくせい=攻撃に使われ得る弱点)の探索、1つが侵入、1つが全体の統括という形です。
報告された事実を、煽らずに要点だけ挙げます。
注目したいのは最後の2点です。これは「AIが勝手に攻撃する」話ではありません。攻撃者が標的を探すコストが大きく下がった、という話です。これまで手間がかかって見送られていた中小規模のサイトも、攻撃者にとって割に合う標的になりつつあります。
なお、今回使われたツールの一部は、本来は正規のテスト用(攻撃を模擬して自社の守りを点検する用途)に作られたものです。道具は、攻める側も守る側も同じものを使えます。
2026年9月下旬には、国内の通販・物流など複数のサービスで不正アクセスが公表されました。原因は各社が調査中であり、ここで特定の企業について原因を断定したり推測したりすることはしません。
ただ一般論として、正規の経路(アプリやAPI)を通って、本来アクセスできないはずのデータを読まれるという不備は、どのサービスでも起こり得ます。サーバーに無理やり侵入しなくても、アプリの入り口から「正しい手順で」データを引き出せてしまうケースです。こうした一連の事案でも、API認可の不備が背景にある可能性は高いと考えられますが、個別の原因については各社の調査結果を待つ必要があります。
APIとは、アプリとサーバーがデータをやり取りする窓口のことです。スマホアプリで「注文履歴」を開くと、裏側ではアプリがAPIに「この利用者の注文を見せて」と問い合わせています。
攻撃者から見ると、サーバーそのものに侵入するより、この窓口の確認漏れを突くほうが安く、速く済みます。
先ほどの「標的探しのコストが下がった」という流れと重ねると、結論はシンプルです。確認が甘いAPIを持つサイトは、狙われる確率が上がっていると考えられます。
技術的な手順には踏み込まず、「どんな不備か」を日常の言葉で説明します。いずれも、エンジニアでなくてもイメージできる例を添えます。
いわゆる BOLA(他人のIDを指定すると、その人のデータが見えてしまう不備)です。
一般の利用者が、本来は管理者しか使えない機能を呼び出せてしまう不備です。
画面には一部しか表示していないのに、裏側では余計な情報まで返してしまう不備です。
これら3つに共通するのは、画面上はどれも正常に見える、という点です。だからこそ、次の「機能テスト」との相性が問題になります。
機能テストは、「仕様どおりに正しく動くか」を確認するものです。たとえば次のような確認です。
これらはすべて「正しい利用者が、正しい操作をしたとき」の確認です。とても大切ですが、「悪意のある人が、正しくない操作をしたとき」は想定していません。両者の違いを並べると分かりやすくなります。
| 観点 | 機能テストの確認 | 認可の観点での確認 |
|---|---|---|
| 自分の注文(id=1001) | 見られる(OK) | 見られる(OK) |
| 他人の注文(id=1002) | 確認しない | 見えてはいけない |
| 管理者機能の直接呼び出し | 確認しない | 拒否されるべき |
| 応答に含まれる項目 | 画面表示だけ確認 | 余計な情報を返さない |
機能テストに合格していても、右側の列を確認していなければ、先ほどの不備はすり抜けます。機能テストの合格と、情報が漏れないことは、別の話です。
専門のセキュリティ診断をすぐに手配しなくても、やれることがあります。発注側がテスト計画にAPI認可テストの観点を加えるだけで、見つかる不備は大きく変わります。
「仕様書が整っていないから」「短納期だから」と諦める必要はありません。仕様書がなくても、実際の画面とデータの動きを見ながらテスト設計を起こすことはできます。みんなシステムズでは、そうした案件にも対応しています。
発注の打ち合わせで、次の観点が確認される計画になっているかを問いかけてみてください。エンジニアでなくても「これは確認されていますか?」と聞ける粒度にしています。
この7項目を発注時に一度確認するだけでも、抜けに気づけることがあります。より詳しい観点は、権限・ロールのテスト観点をまとめた記事や、APIテストのやり方と確認観点の記事も参考にしてください。
みんなシステムズのテスト代行は、機能テストに加えてセキュリティの観点(認可の確認など)を組み込んだテスト設計に対応しています。仕様書が整っていない案件でも、画面とデータの動きからテスト設計を起こせます。テスト代行サービスの詳細はこちらでご確認ください。外部に任せる場合の進め方は、脆弱性診断の外注で押さえる依頼範囲の記事もあわせてご覧ください。
出典・参考
テスト仕様書のExcelテンプレートを無料で配布しています。自社で整備する場合も、外部に任せる場合も、まずは型を持つところから。